WordPressの人気テーマ「OceanWP」。
今回はOceanWPテーマ本体ではなく、OceanWPの有料機能を提供する拡張プラグインについてのセキュリティ情報です。
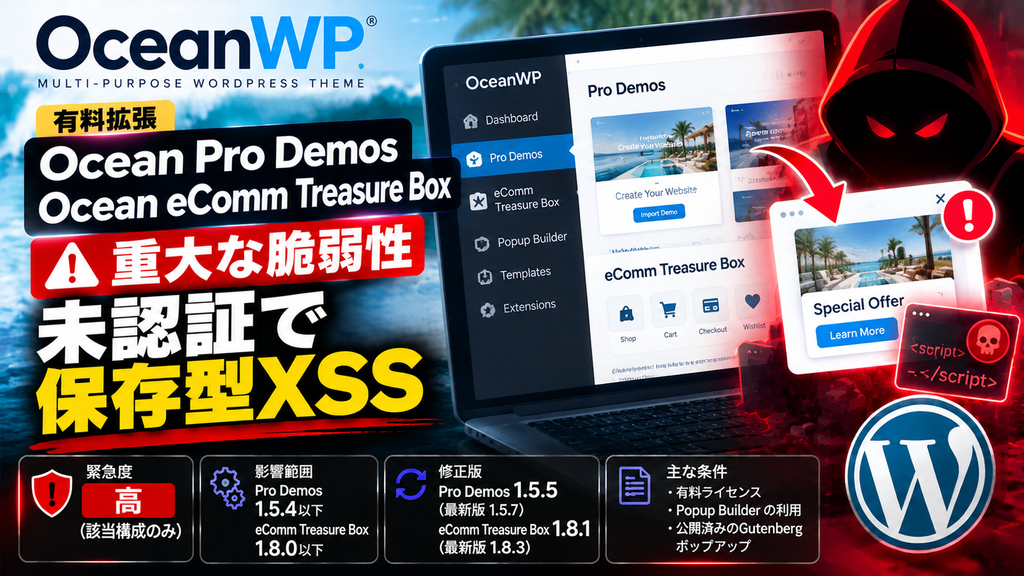
対象となるのは、Ocean Pro Demos 1.5.4以下およびOcean eComm Treasure Box 1.8.0以下です。
条件を満たしたサイトでは、ログインしていない第三者から悪意のあるスクリプトを保存され、サイトを訪れた利用者や管理者のブラウザ上で実行される可能性があります。
利用している場合は、現在のバージョンを確認しておきましょう。
OceanWPとは
OceanWPは、WordPressで利用できる多目的テーマです。
企業サイト、ブログ、ECサイトなど幅広い用途に利用でき、WooCommerceやElementorなどとの連携にも対応しています。
基本テーマに加えて、OceanWPではさまざまな有料機能も提供されています。今回対象となるのはOceanWPテーマそのものではなく、その機能を拡張する、
Ocean Pro DemosとOcean eComm Treasure Boxです。
そのため、「OceanWPを使っている=今回の脆弱性に該当する」というわけではありません。
Ocean Pro Demosとは
Ocean Pro Demosは、OceanWPのPro Bundleで利用できる機能を提供するプラグインです。
デモサイトのインポートだけでなく、現在では、
- Popup Builder
- Custom Post Types
- Pixel Tracker
- 各種デザイン・テンプレート機能
なども提供しています。
今回特に関係するのがPopup Builderです。
OceanWP公式によると、Popup BuilderではElementorまたはGutenbergを使った独自ポップアップを作成できます。 (docs.oceanwp.org)
Ocean eComm Treasure Boxとは
Ocean eComm Treasure Boxは、OceanWPでWooCommerceサイトを作るための高機能な有料拡張です。
商品表示、カート、決済画面、Wishlist、商品比較、Popup Builderなど、多くのEC向け機能をまとめて提供しています。
Ocean eComm Treasure Boxを利用しているサイトでは、Popup Builder機能もこちら側から使用する構成になります。OceanWP公式ドキュメントでも、Ocean eCommerce Pro利用時はPopup BuilderをeComm Treasure Box側で利用するよう案内されています。 (docs.oceanwp.org)
条件がそろった場合に未認証の保存型XSS
今回の問題は、OceanWPを利用しているだけで成立するものではありません。
主に、
- 対象となる有料拡張が有効
- 有効な有料ライセンスが存在
- Popup Builderを使用
- Gutenbergで作成したポップアップを公開
といった条件がそろった環境が対象です。
条件が成立すると、ログインしていない第三者から悪意のあるスクリプトをポップアップ内に保存される可能性があります。保存型XSSでは、そのページを管理者や一般の訪問者が開いた際に、不正なJavaScriptが実行されることがあります。
Ocean Pro Demosは1.5.5で修正
Ocean Pro Demosでは、1.5.5で脆弱性修正が行われています。
公式変更履歴にも、「Potential vulnerability patched」と記載され、Wordfenceから2026年9月3日に報告された問題への対応であることが明記されています。 (docs.oceanwp.org)
現在の最新版は1.5.7。 (docs.oceanwp.org) 1.5.4以下を利用している場合は、バックアップ後に最新版へ更新しておきましょう。
Ocean eComm Treasure Boxは1.8.1で修正
Ocean eComm Treasure Boxについても、1.8.1で脆弱性修正が行われています。
公式変更履歴に「Potential vulnerability patched」と記載されています。 (docs.oceanwp.org)
現在の最新版は1.8.3です。
1.8.0以下を使用している場合は、1.8.3への更新をおすすめします。 (docs.oceanwp.org)
更新後はポップアップを確認
今回の問題はPopup Builderに関係しています。
更新後は、
- 公開中のポップアップが正常に表示されるか
- Gutenbergで作ったポップアップ
- 表示条件
- ボタンやリンク
- スマートフォン表示
などを確認しておきましょう。
Ocean eComm Treasure Boxを利用している場合は、さらに、
- 商品ページ
- カート
- チェックアウト
- 商品検索
- Wishlist
- 商品比較
など、実際に利用しているEC機能も簡単に確認しておくと安心です。
古いバージョンを使用していた場合は内容も確認
該当する構成で古いバージョンを公開していた場合は、更新するだけでなく、
- 見覚えのないポップアップ
- ポップアップ内の不審なHTMLやJavaScript
- 見覚えのない管理者アカウント
- 最近変更されたコンテンツ
なども確認しておきましょう。
OceanWPテーマ本体の話ではありません
今回の情報で特に注意したいのは、OceanWPを使用しているすべてのサイトが対象ではないという点です。
対象になるのは、Ocean Pro DemosやOcean eComm Treasure Boxといった有料拡張を使用し、さらにPopup Builderなど一定の条件を満たしたサイトです。
OceanWPを利用している場合は慌てる必要はありません。
まずWordPress管理画面から、対象プラグインが入っているか確認してみてください。
該当する場合は、バックアップ → 最新版へ更新 → ポップアップやEC機能を確認という流れで対応しておきましょう。
便利な有料機能を安心して使い続けるためにも、セキュリティアップデートは早めの適用がおすすめです。