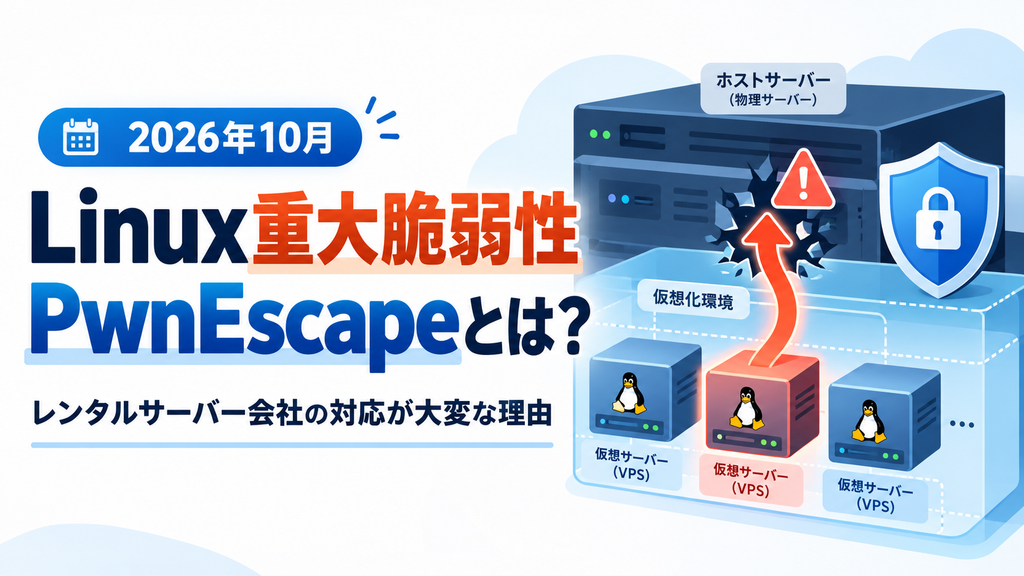
SECURITY NEWS / 2026.10
Linuxの重大な脆弱性
「PwnEscape」とは?
レンタルサーバーの土台に関わるセキュリティ問題が公表されました。何が危険なのか、なぜサーバー会社の対応は大仕事なのかを、専門知識がなくてもわかるように整理します。
※本記事は公表資料に基づく一般向けの解説です。影響の有無はサービス構成と事業者の対策状況によって異なります。
WordPressをきちんと更新していても、Webサイトを動かすサーバー側の問題までは利用者自身で直せないことがあります。今回注目されている「PwnEscape」は、その代表例といえる脆弱性です。
Linuxのネットワーク処理に関係する欠陥です。
研究環境では、管理する側への侵入が実証されています。
共用サーバーの基盤修正は、主に事業者側の対応です。
01|PwnEscapeはどんな問題?
2026年10月に公開された「PwnEscape(CVE-2026-99999)」は、Linuxカーネルのネットワーク処理に関する重大な脆弱性です。公表されている深刻度は10点満点中9.3点で、区分は「Critical(緊急)」となっています。
仮想サーバーがネットワーク通信に使う情報の扱いに問題があり、本来触れるはずのないホスト側のメモリに影響する可能性があります。研究者は自分たちの検証環境において、仮想サーバーの内部から、管理する側のLinux上でコードを実行するところまで実証したと説明しています。
ここは誤解しないでください。
「インターネットからどんなWordPressサイトでも、すぐ乗っ取れる」という意味ではありません。成立には仮想化方式や権限、ネットワーク構成などの条件が関係します。研究環境での実証と、実際の事業者で被害が起きたという話は別です。
どこに欠陥があったの?
簡単にいうと、Linuxがいったん確認した通信データの一部を、後の処理で書き換えられてしまう問題です。いわば「検査を通過した荷物の中身を、通過後に入れ替えられる」ような状態です。その結果、想定外のメモリ操作につながり得ることがわかりました。
02|仮想サーバーの「壁」を越えるとは?
VPSやクラウドでは、1台の物理サーバー上で複数の仮想サーバーを動かす構成があります。通常、それぞれは独立しており、他の利用者の領域や管理側のシステムには触れられません。
イメージ:Linuxホスト上の仮想サーバー(模式図)
今回の問題が心配されるのは、この「利用者ごとに分離されている」という前提を崩す可能性があるためです。もし管理側に侵入できれば、同じ基盤で動く別の仮想サーバーにも影響が及ぶおそれがあります。
Windowsのサーバーなら大丈夫?
ここも少しややこしいところです。利用者が選ぶOSと、仮想サーバーを管理するホスト側のOSは別の場合があります。Windowsを利用する仮想サーバーでも、管理基盤に影響を受けるLinuxが使われていれば、利用者側のOS名だけで安全とは判断できません。
一方、今回の欠陥が存在しないOS・構成なら直接の対象にはなりません。大切なのは「LinuxかWindowsか」だけでなく、実際の基盤と修正状況を確認することです。
03|レンタルサーバー会社はどう対応している?
2026年10月18日時点で確認できた公式発表の例です。調査中と対策完了、影響なしは意味が異なるため、分けて見ておきましょう。
| 事業者・サービス | 公表された状況 | 確認先 |
|---|---|---|
| さくらインターネット | 影響調査・対応中 クラウド、VPS、レンタルサーバーなどを対象に確認。一部サービスで新規申込・プロジェクト作成を一時停止。 | 公式発表 |
| ConoHa | 影響調査中 影響の有無・範囲を調査し、必要な対策を検討・実施すると発表。 | 公式発表 |
| AWS | 対象範囲を明示 EC2、Lambda、FargateなどAWS管理サービスは影響なし。一方、自分でKVMホストを管理する場合は修正が必要になり得ます。 | 公式発表 |
※記載は確認した時点の情報です。その後の調査・更新・サービスごとの対応によって状況は変わります。
発表が見つからない=危険、ではありません。
会社によって基盤構成も告知方法も異なります。公表の有無だけで安全性を順位付けすることはできません。利用中のサービスの公式お知らせを確認しましょう。
04|なぜサーバー会社の修正は大仕事になるの?
今回の脆弱性にはLinuxカーネルの修正が提供されています。しかし事業者の仕事は、修正プログラムをインストールするだけでは終わりません。
- どのサーバーが対象か調べるOS、カーネル、仮想化方式、設備の世代を確認。構成が違うほど検証対象も増えます。
- 修正版を検証し、段階的に適用する一部の設備で動作を確認し、問題がなければ対象を広げます。
- 必要に応じてホストを再起動する稼働中のカーネルを切り替えるには再起動が一般的。仮想サーバーの移動などで停止を抑える場合もあります。
- 利用者のサービスが正常か確認するWebサイト、通信、ストレージ、仮想サーバーの起動状態を監視。問題が出れば個別対応が必要です。
実例:99台のホストを順番に更新
海外のVPS事業者FREAKHOSTINGは、2026年10月17日に今回の脆弱性に関する緊急メンテナンスを実施しました。各VPSの停止時間は約10〜20分を想定していましたが、更新後に戻らない設備もあり、個別対応が必要になりました。
同社は99台中98台で修正・再起動を完了したと報告。残る1台は別の障害案件として対応しました。大半が順調でも、例外への備えが欠かせないことがわかります。
出典:FREAKHOSTING公式メンテナンス報告(2026年10月17日)。停止時間は同社の想定であり、他社に共通する数字ではありません。
同じ設定なら簡単なのでは?
確かに、同じ構成のサーバーを多数運用していれば、検証手順や更新作業を共通化・自動化しやすくなります。反対に、古い設備・新しい設備・個別の設定が混在すると、確認すべき組み合わせが増えます。
ただし、同じ構成だからこそ、共通の問題が一斉に広がるという側面もあります。修正の効率と、障害時の影響範囲は表裏一体なのです。
修正の技術だけでなく「止め方と戻し方」が重要。
利用者への告知、夜間作業、再起動の順番、復旧確認、万一の切り戻しまで含めて、サーバー会社の運用品質が問われます。
05|ホームページ運営者は何をすればいい?
一般的な共用レンタルサーバーを利用している場合、ホスト側のカーネルを利用者自身で更新することは通常できません。むやみに設定を変更するよりも、次のような確認が現実的です。
- 契約中のサーバー会社の公式お知らせを確認する。「影響調査中」「メンテナンス予定」「対応済み」などの情報に注目します。
- メンテナンス予告があれば、停止時間帯を把握する。通販サイトや予約フォームなど、停止の影響が大きいサービスは特に確認を。
- バックアップや復旧連絡先を見直す。今回の脆弱性とは別に、普段から大切な備えです。
- VPSや専用サーバーの管理者はOS提供元の情報も確認する。自分が管理するLinuxホストが対象なら、提供元が案内する修正適用と再起動が必要です。
WordPressの更新だけでは今回の問題は直りません。
WordPress本体・プラグインの更新、SiteGuardなどのセキュリティ対策も引き続き重要ですが、今回のホスト側の脆弱性を直接修正するものではありません。
Q. 自分のサイトはもう危険な状態ですか?
今回の報道だけでは判断できません。サービス事業者の構成、対策状況、攻撃条件によって異なります。まず公式発表を確認してください。
Q. Windowsを選べるVPSなら安全ですか?
利用者のOSとホスト側のOSは同じとは限りません。Windowsプランがあること自体は、今回の影響を受けない根拠にはなりません。
Q. サーバー会社が更新したら終わりですか?
修正適用のあとも、再起動して新しいカーネルが稼働しているか、サービスに問題がないかの確認が必要です。
サーバー会社の仕事は、普段はなかなか目に入りません。しかし今回のような重大な脆弱性が見つかると、膨大な数のサービスを守るため、調査・修正・再起動・復旧確認が必要になります。ホームページを安全に動かすには、Webサイトの保守と、その土台となるサーバーの運用の両方が大切です。
参考情報・公式発表
- NVD:CVE-2026-99999(脆弱性情報、深刻度)
- PWNAI Research:PwnEscape(研究報告・検証内容)
- Publickey:Linuxカーネルの深刻な脆弱性「PwnEscape」(日本語の関連記事)
- さくらインターネット:当社サービスへの影響について
- ConoHa:影響調査のお知らせ
- AWS:Security Bulletin 2026-137-AWS
- FREAKHOSTING:緊急メンテナンス報告
最終情報確認:2026年10月18日。対応状況は変わるため、必ず各社の最新情報をご確認ください。