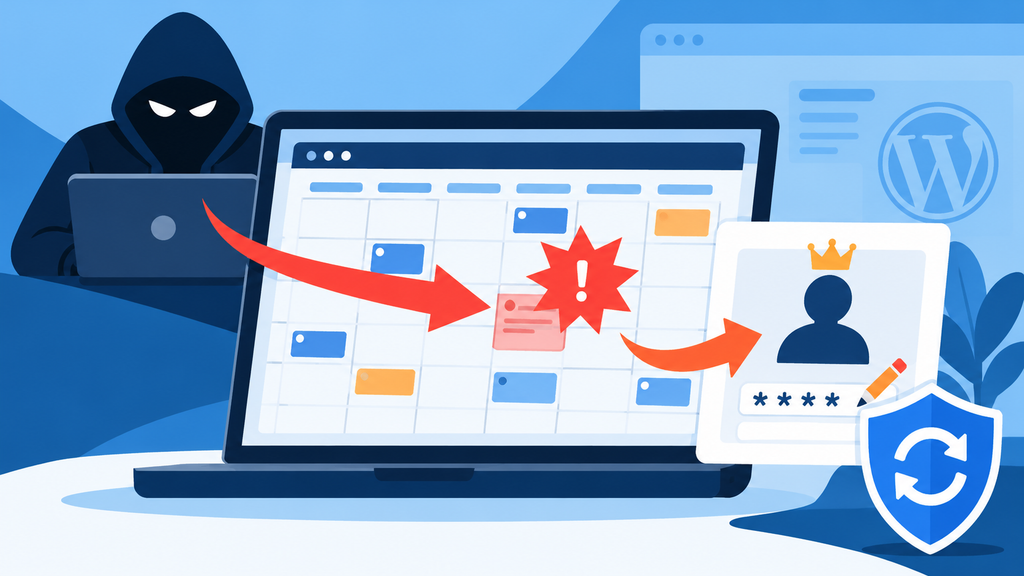
CVE-2026-104798/CVSS 9.8
My Calendarは、イベントカレンダー、開催場所、繰り返しイベントなどを管理・表示するプラグインです。
今回の脆弱性では、公開カレンダーページへの細工したリクエストを通じてPHP関数を呼び出し、管理者アカウントの認証情報を書き換えられる可能性があります。
標準で生成される公開カレンダーページが攻撃経路になるため、ログイン不要で悪用できる点が特に危険です。
Wordfenceは、ユーザーIDが1の管理者アカウントを乗っ取る攻撃経路を説明しています。Wordfence
現在の最新版は3.8.10です。利用中なら最新版への更新を優先してください。
公式情報: Wordfence脆弱性情報 / WordPress.org公式ページ
TM WebWorksブログ記事案
【2026年10月】My CalendarにCVSS 9.8の重大な脆弱性|WordPress管理者アカウント乗っ取りに注意
WordPressのイベント管理プラグイン「My Calendar」に、未認証の第三者が管理者アカウントを乗っ取る可能性のある重大な脆弱性が報告されました。
My Calendarは、イベントの日程、開催場所、繰り返し予定などをカレンダー形式で表示できるプラグインです。
今回の問題は、カレンダー表示時のパラメータ処理にあります。攻撃者が細工したリクエストを送ることで、本来実行されるべきではないPHP関数が呼び出され、管理者の認証情報が変更されるおそれがあります。
影響するのは3.8.7以前の脆弱な系列です。修正版3.8.8以降への更新が必要です。
利用中のサイトでは、プラグインの更新に加えて、管理者アカウント、ログイン履歴、不審なユーザーの追加なども確認してください。
Patchstackは悪用確認済みと分類していますが、具体的な侵害件数は不明です。