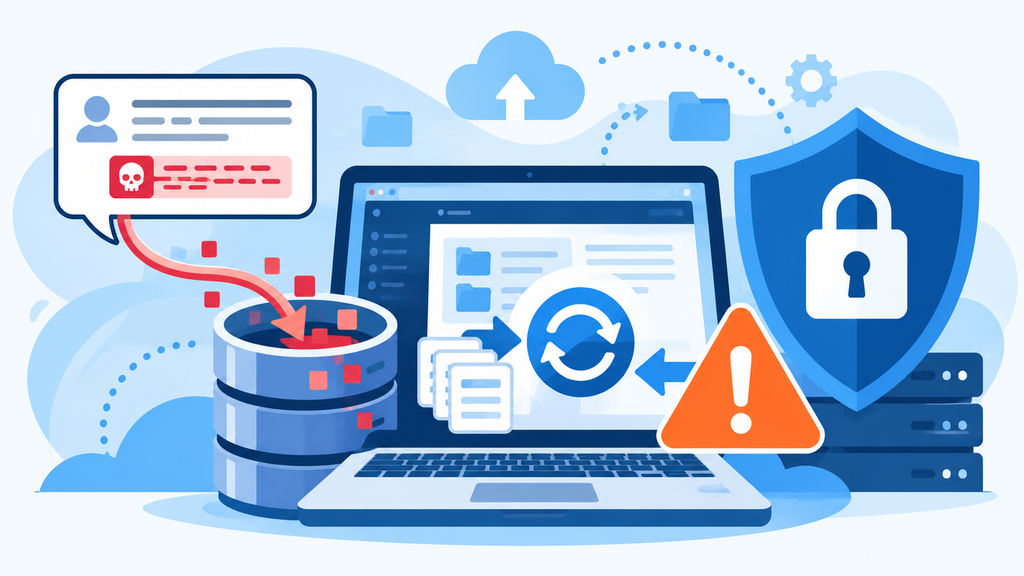
WordPressのバックアップ・サイト移行プラグイン「Prime Mover」に、重大なPHPオブジェクトインジェクションの脆弱性が報告されました。
2026年10月22日にWordfenceが公表した問題で、CVSSは9.8と評価されています。
Prime Moverとは?
Prime Moverは、WordPressサイトのバックアップ、復元、サーバー移転などを行うプラグインです。
通常のWordPressサイトだけでなく、マルチサイト環境にも対応しており、管理画面からサイトを移行できることが特徴です。
有料版では、定期バックアップやクラウドストレージへの保存なども利用できます。
WordPress.org公式の有効インストール数は10,000以上です(2026年10月23日確認)。
今回の脆弱性について
今回の問題は、サイト移行時のデータ処理にあります。
攻撃者は、WordPressのコメント投稿機能を通じて、特殊な形式に加工した不正なデータを保存できます。
その後、管理者がPrime Moverでサイトのエクスポートや復元を行うと、不正なデータがPHPオブジェクトとして処理される可能性があります。
プラグインに含まれるライブラリの処理を悪用することで、WordPressの設定値を不正に変更できる可能性が指摘されています。
設定変更の内容によっては、サイトの安全性に重大な影響が及ぶおそれがあります。
ただし、攻撃者がコメントを投稿しただけでは攻撃は完了しません。
管理者による移行・復元操作が必要です。また、実際に攻撃が行われたという情報は、現時点では確認できていません。
影響範囲と対策
影響するのはPrime Mover 2.2.1以前です。
開発元は2.2.2で、オブジェクトインジェクションを防ぐための処理を追加しています。
利用中の場合は、まず2.2.2以降へ更新してください。
特にサイト移行やバックアップ復元を予定している場合は、作業前にプラグインのバージョンを確認することが重要です。
更新できない場合は、Prime Moverによる移行・復元操作を一時的に控え、必要に応じてプラグインを停止することをおすすめします。
まとめ
Prime Moverの今回の脆弱性は、未ログインの第三者が攻撃の準備を行える点で注意が必要です。
一方、実際の悪用には管理者による移行・復元操作が必要であり、すべての導入サイトが直ちに乗っ取られるわけではありません。
バックアップや移行に使用するプラグインについても、作業前の更新確認を徹底することが大切です。