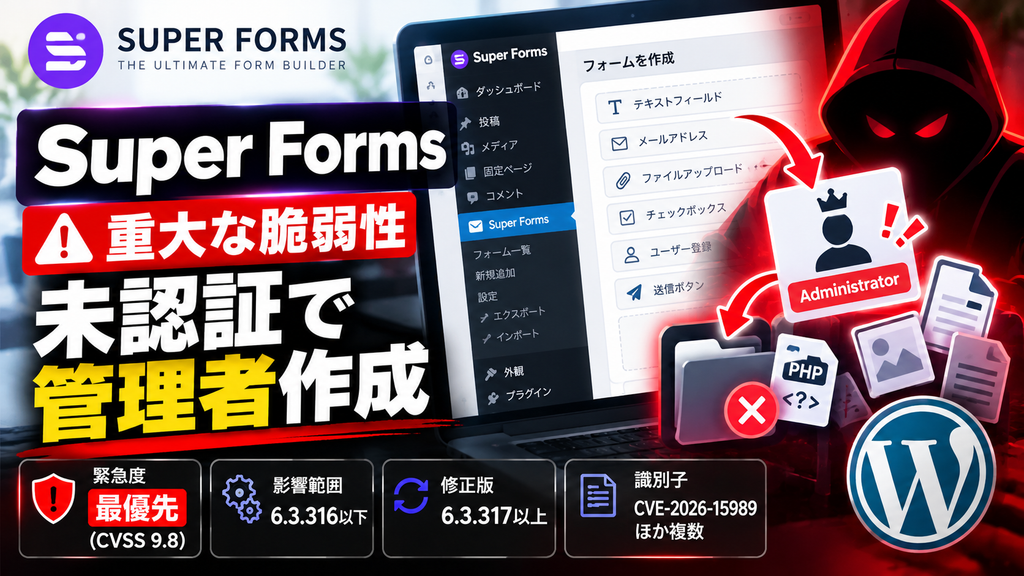
WordPressで高機能なフォームを作成できるプラグイン「Super Forms」。2026年10月、Super Forms 6.3.316以下を対象とした複数の重大な脆弱性が公表されています。
中には、ログインしていない第三者から管理者権限を取得される可能性があるものや、サーバー上のファイルを読み取られる問題、購読者以上のユーザーからファイルやディレクトリを削除される問題などが含まれています。
利用している場合は、6.3.317以上へできるだけ早く更新しておきましょう。
Super Formsとは
Super Formsは、WordPressでさまざまな入力フォームを作成できる高機能なフォームビルダーです。
一般的なお問い合わせフォームだけでなく、
- 入力内容の保存
- 管理者・利用者へのメール送信
- ファイルアップロード
- SMTPによるメール送信
- CSVファイルの添付
- 入力途中の内容の保存
- ユーザー登録・ログイン
- 投稿作成
- PayPalやWooCommerceとの連携
など、多くの機能を利用できます。
「応募フォームから履歴書を送ってもらう」「会員登録フォームを作る」「入力内容からWordPressの投稿を作る」
といった、通常のお問い合わせフォームより少し複雑な仕組みを作る場合にも便利です。
かなり何でもできる一方で、ファイルアップロードやユーザー登録など、WordPressの重要な機能にも関わるため、今回のようなセキュリティ問題が見つかった場合は早めに対応しておきたいプラグインです。
6.3.316以下に複数の脆弱性
今回少し注意したいのは、脆弱性が一つだけではないことです。
Super Forms 6.3.316以下について、同じ時期に複数のセキュリティ問題が公開されています。
特に気になるものを見ていきます。
未認証で管理者アカウントを作成される可能性
特に重大なのが、Super Formsのユーザー登録機能に関する権限昇格の脆弱性です。
公開されているSuper Formsの登録フォームが一定の条件を満たしている場合、ログインしていない第三者が送信データを細工することで、Administrator(管理者)権限を持ったアカウントを作成できる可能性があります。
WordfenceによるCVSS評価は**9.8(Critical)**です。
管理者権限を取得されると、WordPressの設定変更、プラグイン操作、ユーザー追加など、多くの操作が可能になります。
Super Formsでユーザー登録機能を使っているサイトでは、特に優先して確認しておきたい問題です。
ログイン不要でサーバー上のファイルを読み取られる可能性
もう一つは、**Path Traversal(パストラバーサル)**と呼ばれる脆弱性。Super Forms 6.3.316以下では、ファイルアップロード機能を利用している一定の条件下で、ログインしていない第三者からサーバー上のファイルを読み取られる可能性があります。
WordfenceによるCVSS評価は**9.1(Critical)**で、サーバー内には、WordPressの設定や各種情報が保存されています。
そのため、単純に「ファイルが一つ見られる」という話ではなく、読み取られるファイルによっては、その後の攻撃につながる可能性もあります。
購読者以上のユーザーからファイルやディレクトリを削除される問題
Super Forms 6.3.316以下には、購読者(Subscriber)以上のユーザーからファイルやディレクトリを削除できる可能性がある脆弱性も確認されています。
この問題では、攻撃が成立するとWordPressの重要なファイルやディレクトリまで削除される可能性があります。
場合によっては、サイトが正常に表示できなくなるといった影響にもつながります。
Webサイトの運用という点ではかなり困るタイプの脆弱性です。
購読者アカウントから管理者アカウントを乗っ取られる可能性も
さらに、Super Formsの「Register & Login」機能には、購読者以上のユーザーから既存ユーザーの情報を書き換えられる可能性がある問題も確認されています。条件が成立すると、管理者アカウントのパスワードやメールアドレスを書き換えられ、サイトを乗っ取られる可能性があります。
「購読者だから大した操作はできないだろう」とは考えないほうがよさそうです。
ファイルアップロードについても要確認
2026年10月7日には、さらにSuper Forms 6.3.316以下について、購読者以上のユーザーから任意のファイルをアップロードできる可能性がある脆弱性も公開されています。ファイルアップロード系の脆弱性では、PHPなどサーバー上で実行可能なファイルを設置されると、その後のサイト改ざんや不正なコード実行につながる場合があります。
今回のSuper Formsでは、ユーザー登録・ログイン、ファイルアップロード、ファイル操作といった複数の機能周辺で問題が確認されているため、該当バージョンを使っている場合はまとめて更新してしまうのが確実です。
6.3.317以上へ更新を
今回確認されている主要な問題については、Super Forms 6.3.317で修正されています。
6.3.316以下を利用している場合は、バックアップ → 6.3.317以上へ更新 → フォームの動作確認まで早めに行っておきましょう。
更新後に確認したいところ
Super Formsはかなり多機能なフォームプラグインなので、アップデート後は実際に使用している機能を確認しておくのがおすすめです。
たとえば、
- お問い合わせフォームを送信できるか
- 管理者へメールが届くか
- 自動返信メールが届くか
- ファイルをアップロードできるか
- アップロードしたファイルを確認できるか
- ユーザー登録・ログインが正常に動くか
- フォームから投稿を作成している場合は正常に登録されるか
- PayPalやWooCommerceなどの連携が動いているか
などです。
すべて確認する必要はなく、そのサイトで実際に使っている機能を確認すれば大丈夫です。
古いバージョンを使っていた場合はサイト内も確認を
今回の脆弱性には、管理者権限の取得やファイル操作に関係するものが含まれています。
そのため、6.3.316以下を公開状態で利用していた場合は、更新するだけでなく、
- 見覚えのない管理者・購読者アカウント
- 不審なPHPファイル
- 最近追加・変更されたファイル
- ファイルやディレクトリの欠損
- 不自然な投稿や設定変更
- アクセスログ
なども確認しておくと安心です。
特にユーザー登録機能やファイルアップロード機能を公開しているサイトでは、一度確認しておくことをおすすめします。
Super Formsを利用しているなら優先して更新を
Super Formsは、お問い合わせフォームだけでなく、ユーザー登録、ファイルアップロード、投稿作成、決済連携などさまざまな仕組みを作れる便利なプラグインです。
今回は、
未認証での権限昇格
未認証でのファイル読み取り
購読者からのファイル・ディレクトリ操作
管理者アカウントへの権限昇格
など、影響の大きい問題が複数確認されています。できるだけ早めに6.3.317以上へ更新しておきましょう。
更新後にフォームやメール、ファイルアップロードなどが正常に動いているか確認し、古いバージョンを利用していた場合は、不審なユーザーやファイルがないかも一度確認しておくと安心です。